Gemini Notebook MCP CLI 是 Jacob Ben-David 維護的第三方工具,讓腳本或 AI Agent 操作筆記本、加入來源與取得產物;它不是 Google 的官方 Connected App。原名 NotebookLM 仍保留在套件 notebooklm-mcp-cli、CLI nlm 與 server 執行檔 notebooklm-mcp,不能只因產品改名就把命令全部換字。Google 的 Antigravity CLI 遷移影響的是 Agent 端入口與設定;這套工具仍有自己的登入與未公開 API 前提,設定成功不等於已讀到正確筆記本。(固定 README、認證、設定程式)
查證日期:2026-11-06。 本頁固定正式發行 v0.16.0/01940941ae23b1f499b5e51b3977e7cf2250b45d,release 發布於 2026-11-04 19:24 UTC,台灣為11月5日。當日 main 另有尚未納入此 tag 的 Drive freshness 修正;本文不把 main 的新行為冒稱已進入正式套件。(Release、版本差異)
先分清 Connected App 和第三方 MCP
Google 的 Gemini Notebook Connected App 是在 Gemini Apps 內管理與詢問筆記本的官方入口;當日專門資格表列個人 Google 帳號、18歲以上,以及兩項服務都支援的地區。這是該 Connected App 的資格,不是所有獨立 Notebook 或組織帳號的統一規則。(Google Connected Apps 資格表、Gemini 內的 notebooks)
第三方 MCP 則由 Agent host 啟動 server,用這個專案保存的 Google session 去呼叫 Notebook 內部 API。開啟 Google 的 Connected App,不會替外部 Python 程式建立這份認證,也不能把 Gemini 的功能資格當作第三方 RPC 的穩定性保證。(上游認證流程、MCP 指引)
整理判斷一:先選工作入口,再決定要不要交出另一份 session。 若只需在 Gemini 裡詢問一個筆記本,先看官方入口是否已能滿足;若需要由其他 Agent 排程、批次加入來源、匯出產物或串接腳本,第三方 CLI/MCP 才有另一種用途。兩者可以並存,但不是互相完成登入,也不是功能完全對等。
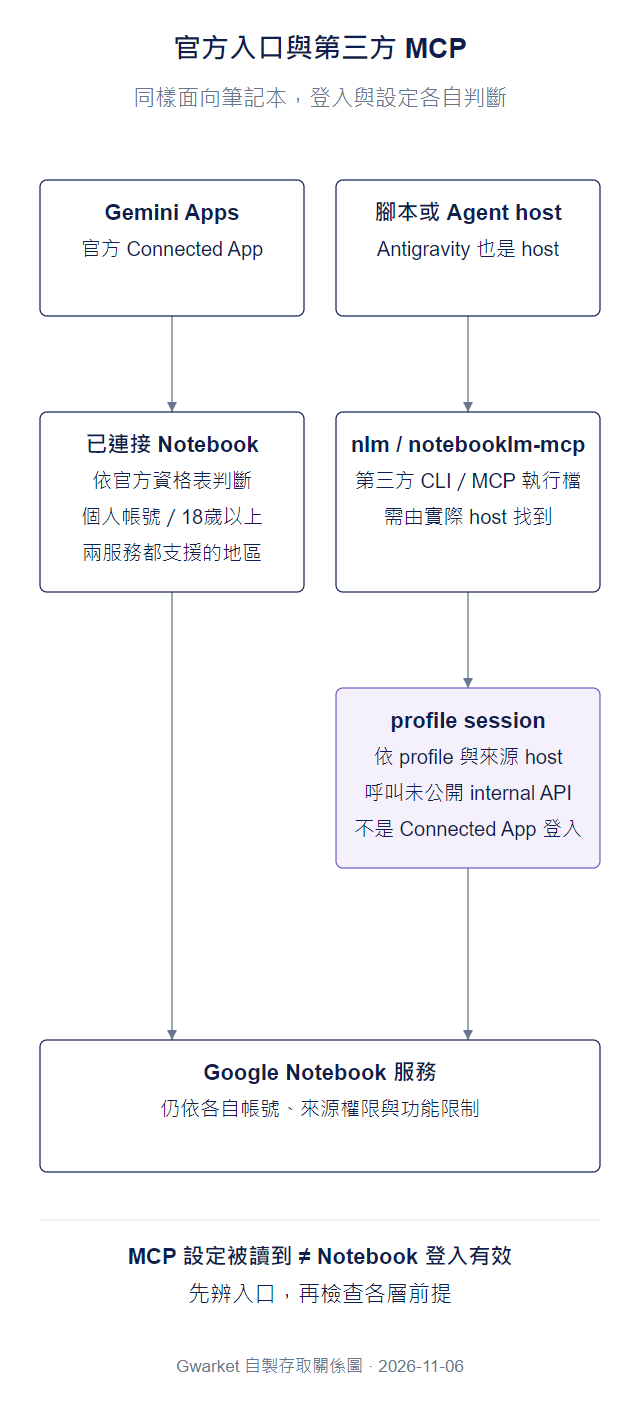
Gwarket 自製關係圖,2026-11-06,依 Google 入口說明及固定上游程式整理。這是存取分工示意,不是假介面,也不代表任意帳號或 host 已完成連線。
NotebookLM MCP 可以自動化哪些工作
這個套件同時提供 CLI 與 MCP:nlm 適合直接命令、腳本與批次;notebooklm-mcp 讓相容 Agent 以工具呼叫操作。建議註冊的 server 名稱則是 gemini-notebook-mcp,它又是另一個可辨識的設定名稱。(Getting Started)
| 工作 | 上游提供的路線 | 仍要核對什麼 |
|---|---|---|
| 查詢筆記本、來源與問題 | notebook/source/query 類工具 | 目前 profile、正確 notebook 與來源內容;查詢可保留到 web UI 歷史,應核對操作設定 |
| 加入 URL、文字、Drive 或檔案來源 | nlm source add/source_add |
檔案與來源權利、處理狀態與平台限制 |
| 產生與下載 Studio 產物 | studio/download 類工具 | 帳號功能資格、任務完成與輸出內容 |
| 批次與多本查詢 | batch/cross-notebook/pipeline | 選取對象、任務範圍與每本來源差異 |
| 投影片修訂或互動報告 | 對應 slides/report 路線 | 特定產物能力,不等於任意檔案無損回編 |
依據:功能表、MCP 工具參考。官方文件目前列 55 個工具;實際曝光仍會受群組/個別工具設定影響,實驗性的 source_search 預設關閉,不要將文件總數當成每次連線全部啟用。(實驗性搜尋範圍)
安裝方式
固定版要求 Python 3.11以上。作者建議透過 uv 安裝;以下是文件化入口範例,不是需要先安裝 Claude Code 才能執行的流程。(套件條件、安裝文件)
uv tool install "notebooklm-mcp-cli==0.16.0"
nlm login
nlm setup
nlm login 有自己的瀏覽器 session 認證;nlm setup 才處理相容 Agent 的 MCP/skill 設定。新 profile 會提供登入儲存方式選擇,現有純檔案登入不會因升級就自動加密。Protected mode 將憑證加密並把 key 留在 OS keystore;它不是免登入功能,複製檔案到別台機器也不代表能解密。(Protected storage)
舊 server 名稱和另一套同名工具要分開辨認:這個專案舊名的設定,wizard 有重新命名並保留設定的路線;若是另一套 Notebook MCP,工具名稱重疊會混淆 Agent。先看實際命令與設定來源,不要為了改名刪掉筆記本或整份 MCP 設定。(上游遷移說明)
Antigravity CLI 的變動影響哪一層?
Google 的個人 Gemini CLI/Code Assist 服務調整,針對特定 Google 產品與登入資格;不是把 notebooklm-mcp-cli 這個 Python 套件自動改名或移除的指令。Notebook 的 session、MCP 傳輸,以及 Agent 的模型登入是不同環節,不能因其中一個可用就替其他環節判定成功。(Google 個人帳號調整範圍、第三方認證說明)
目前可由兩邊文件直接對照的是設定檔位置:
| 來源 | 此快照實際寫入/讀取的位置 |
|---|---|
第三方 v0.16.0 的 nlm setup add gemini |
~/.gemini/settings.json,程式仍標示 Gemini CLI 目標 |
第三方 v0.16.0 的 nlm setup add antigravity |
~/.gemini/antigravity/mcp_config.json,目標描述為 Antigravity IDE |
| Google 當日 Antigravity CLI 文件 | 全域 ~/.gemini/config/mcp_config.json;工作區 <workspace>/.agents/mcp_config.json |
第三方位置見固定 setup.py,Google 位置見現行 MCP 文件。該 Google 頁的 IDE 段也列新位置,不能把第三方的 IDE 描述讀成舊路徑對目前所有 IDE 仍有效。
所以,helper 顯示成功後,仍應確認目前正在用的 host 實際載入哪個設定檔。對現行 Antigravity,可按官方文件以本機 stdio server 設定這個執行檔;以下只示範一個 entry 的形狀,不是整份設定檔的替換內容:
{
  "mcpServers": {
    "gemini-notebook-mcp": {
      "command": "notebooklm-mcp",
      "args": []
    }
  }
}
命令必須能由該 host 的執行環境找到;若需絕對路徑,使用當次安裝實際提供的執行檔位置,保留其他 server 與憑證設定。設定格式符合文件,不等於特定機器的 Google session 或工具呼叫已成功;本頁也不把這段例子擴成所有遠端 transport 的相容保證。(Google stdio schema、上游產生通用設定)
最重要的風險:它不是 Google 官方 API
上游明確使用未公開的 internal APIs 與 Google browser session;Google 改變網站、登入或 RPC 時,第三方流程可能失效。Protected mode 可降低儲存明文憑證的風險,不能把未公開 API 變成有 Google 穩定性承諾的介面。(README 範圍、認證)
名稱改成 Gemini Notebook 後,上游可按 profile 記錄接受該帳號的 host,再決定請求位置;不要只因網址字串不同就手動更換所有網域。多帳號也應核對本次 active profile,而不是以「Google 已登入」代替。(Host 與 profiles 規則)
建議的驗證順序
整理判斷二:把設定、登入、讀對資料與產物品質分成四關。 不用建立或刪除內容來確認基本連線;先用已知、非敏感、自己有權處理的筆記本,做讀取層的確認。
- 設定被載入: host 的 MCP 清單中出現正確 server,命令指向預期套件;不是只看某個舊設定檔存在。
- 認證可用: 依
nlm doctor與認證回報分清 stale 和 unverified;後者是活檢查未完成,應先查網路等原因,不能直接當成必須重新登入。cached 檔案存在也不等於目前有效。 - 讀對資料: CLI 的
nlm notebook list或 MCP 的notebook_list應對應選定 profile。再核對來源與 notebook 身分,不先跑 batch 或分享動作。 - 產物可交付: 之後若使用生成/下載,仍須確認任務狀態、引用、內容與實際檔案;工具回覆不是品質認證。
此順序是本站對官方入門與診斷的整理。社群早期 #156 與 #171 都曾回報 Antigravity EOF,但提供的版本與原因不同,當日均為 closed;不能將同一錯誤字串當作 v0.16.0 仍有同一原因的證據。
方案與使用限制
程式主體為 MIT;Google 帳號方案、服務限制、Agent 用量與素材權利另算。這裡不沿用舊版每日查詢近似值,也不把開源說成所有 Google 方案免費。(LICENSE)
Enterprise 支援仍標實驗性。上游列出的確認範圍是帶 project 的 notebook.cloud.google.com/global 部署;需要組織提供 project、location、host 與存取權,不等於每種 Workspace 帳號直接可用。這也和 Gemini Connected App 的個人帳號資格分開。(Enterprise 範圍)
把本機 MCP 開成遠端 connector 又是另一項部署:上游明說不是現成的安全、多使用者雲服務,公開端點保護與 Google session 是兩個認證問題。不要把本機 stdio 成功推成手機/網頁 connector 已可直接使用。(Remote MCP 邊界)
下一步
- AI 產出不是知識:在批次產生資料前,先決定哪些結果需要人工接受與保留來源。
- 建立 RAG 管線前的六個決策:若需求超過現成筆記本自動化,先釐清資料、索引與檢索的責任。
來源與授權
資料來源與查證日期:2026-11-06。原作者 jacob-bd/gemini-notebook-mcp-cli;正式 v0.16.0/01940941ae23b1f499b5e51b3977e7cf2250b45d,MIT。Google 官方說明另按當日頁面核對;原創分流圖、入口選擇與四關驗證是 Gwarket 整理,沒有把上游範例或社群回報寫成本站操作。